Souveräne Rechenleistung ist keine Nischenbeschaffung mehr. Zwischen dem laufenden Rollout der DoD Zero Trust Referenzarchitektur, den CMMC 2.0-Zeitplänen, die die gesamte Verteidigungsindustrie betreffen, und einer Reihe von Mandaten zur Datenlokalität klassifizierter Daten, die seit 2024 erheblich verschärft wurden, stellt jeder Verteidigungskunde dieselbe operative Frage: Wo läuft die Inferenz tatsächlich, wer kontrolliert das Metall physisch und kann die Workload eine umkämpfte elektromagnetische Umgebung überstehen?
Diese Einschränkungen haben Verteidigungskunden historisch zu einer von zwei Optionen gezwungen. Option eins: Bau (oder Miete von einem zertifizierten Anbieter) einer gehärteten Einrichtung mit dedizierter Interkonnektion und einer mehrjährigen Bauzeit. Option zwei: Akzeptanz einer kompromissbehafteten Inferenzarchitektur, die Daten in eine geteilte zertifizierte Cloud-Region sendet und darauf vertraut, dass die Kontrollen der Region ausreichen. Keine der beiden Optionen ist gut geeignet für ein Programmamt, das eine Inferenz-Infrastruktur in Monaten, nicht in Jahren, auf Immobilien aufbauen muss, die die Regierung bereits kontrolliert.
Die Lücke, die die ROSE-Architektur schließt
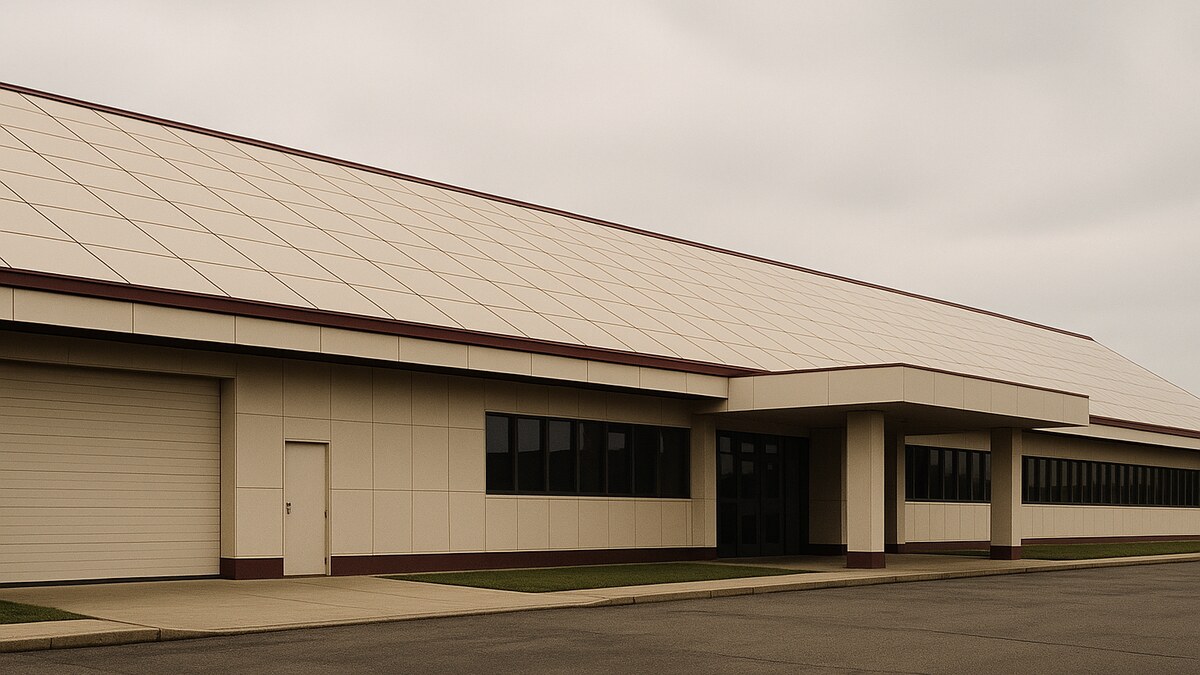
Die US-Vorbehaltsanmeldung 64/124,031 (eingereicht am 14. Mai 2026) beschreibt ein Building-Integrated Modular Compute Surface System, das zur Befestigung an der äußeren Hülle eines bestehenden Gebäudes konzipiert ist. Bei einer Verteidigungsanlage ist diese Hülle oft bereits vorhanden: ein Hangardach, ein Vordach einer Instandhaltungshalle, ein Bürogebäudedach an einem Hauptquartier oder ein speziell errichteter Unterstand an einem vorderen Operationsstandort. Die Module werden installiert, ohne dass ein neuer Maschinenraum, eine neue Kälteanlage oder ein neuer Antrag auf Netzanschluss erforderlich ist. Die Rechenleistung befindet sich physisch auf Land, das die Regierung bereits kontrolliert, innerhalb einer Peripherie, die die Regierung bereits sichert.
"Die Einheit der souveränen Rechenleistung ist nicht das Rechenzentrum. Es ist die Gebäudehülle auf Land, das der Souverän bereits kontrolliert."
Umstrittene Umgebungen und physische Resilienz
Verteidigungskunden fragen zu Recht nach der Resilienz unter elektromagnetischen und physischen Bedrohungsbedingungen. Die ROSE-Architektur ist per Design vendor-neutral über die Cassette-Schnittstelle, was bedeutet, dass das spezifische Silizium und das spezifische Abschirmprofil standortbezogen ausgewählt werden können. Zu den Kühlmitteloptionen gehören Luft, Wasser-Glykol, Kältemittel, einphasiges Dielektrikum und zweiphasiges Dielektrikum, sodass dieselbe Modulgeometrie sowohl einen Edge-Inferenz-Cluster mit niedriger Dichte in einer Anlage in gemäßigtem Klima als auch einen Trainings-Cluster mit hoher Dichte in einem dedizierten Unterstand unterstützen kann. Die Modulhülle ist die Grenze des Kühlkreislaufs, nicht ein Rack in einem Raum, was sowohl das thermische Design als auch die physische Inspektionslage vereinfacht.
Keines dieser Elemente ersetzt eine speziell errichtete, klassifizierte Einrichtung für Workloads, die dies erfordern. Es bietet jedoch eine wesentlich schnellere und flexiblere Option für den sehr großen und wachsenden Bereich von Verteidigungs-Workloads, die eine On-Premises-Inferenz am Rand einer Anlage mit souveräner physischer Kontrolle benötigen, ohne ein neues Bauprogramm.
Zero Trust und die These der On-Premises-Inferenz
Die bundesstaatliche Zero-Trust-Referenzarchitektur geht davon aus, dass Identität, Gerätezustand und Datenklassifizierung mit jeder Anfrage mitreisen. Sie geht außerdem davon aus, dass die zugrunde liegende Infrastruktur genügend physische Kontrolle besitzt, sodass der Perimeter Bedeutung hat. Verteilte Rechenleistung an der Gebäudehülle ist ein natürlicher Fit für diese Annahme: die Inferenz erfolgt auf Hardware, die dem Betreiber gehört, befindet sich in einer Struktur innerhalb der Zaunlinie und ist mit einem Netzwerk verbunden, das der Betreiber von Anfang bis Ende kontrolliert.
Die Alternative (jede Inferenzanfrage an ein gemeinsames zertifiziertes Gebiet hunderte Meilen entfernt zu senden, über ein Netzwerksegment, das der Betreiber nicht vollständig kontrolliert) ist für viele Arbeitslasten machbar, und Verteidigungsaufträge werden sie weiterhin nutzen. Sie ist nicht machbar für Arbeitslasten, die sensible Klassifizierung mit Echtzeit-Latenzanforderungen kombinieren, und diese Überlappung wächst jedes Quartal, wenn KI-gestützte taktische und intellektuelle Arbeitsabläufe online gehen.
ROSE arbeitet mit Primärauftragnehmern und Programmstellen in dieser Überlappung zusammen. Wenn Ihr Programm darin liegt, ist die Adresse am Ende dieser Seite der schnellste Weg hinein.
Der Early Access ist begrenzt.
ROSE öffnet eine kleine Kohorte für Gebäudebesitzer mit einem relevanten Flachdach-Footprint, Energie-Mieter, die bereit sind, sich zu einer On-Site-Last zu verpflichten, und aufeinander abgestimmte Frühphasen-Investoren. Wenn Sie zu diesen Gruppen gehören, möchten wir mit Ihnen sprechen.
Für Informationen zur Investition in der Frühphase oder zur Mieterverpflichtung erreichen Sie uns unter hello@rosepanel.io.
hello@rosepanel.io