A szuverén számítástechnika már nem csak egy szűk beszerzési körben zajló beszélgetés. A DoD Zero Trust referenciaképzetének folyamatos bevezetése, a védelmi ipari bázist érintő CMMC 2.0 határidők, valamint a 2024 óta jelentősen szigorodó titkosított adatok helyi elhelyezését szabályozó előírások miatt minden védelmi ügyfél ugyanazt az operatív kérdést teszi fel: hol fut valójában az inferencia, ki kontrollálja fizikailag a hardvert, és képes-e a munkaterhelés túlélni egy vitatott elektromágneses környezetet?
Ezek a korlátok a múltban a védelmi ügyfeleket két lehetőség felé tolta. Az első opció: egy megerősített létesítmény felépítése (vagy egy tanúsított szállítótól bérlése) dedikált interkonnekcióval és többéves építési időtávval. A második opció: egy kompromisszumos inferencia-architektúra elfogadása, amely az adatokat egy megosztott, tanúsított felhőrégióba küldi, és arra bízza, hogy a régió kontrolljai elegendőek legyenek. Semelyik opció sem illik jól egy olyan programirodához, amelynek hónapok alatt, nem évek alatt kell felépítenie az inferencia-lábat, olyan ingatlanon, amelyet a kormány már kontrollál.
A hiányosság, amelyet a ROSE architektúra kezel
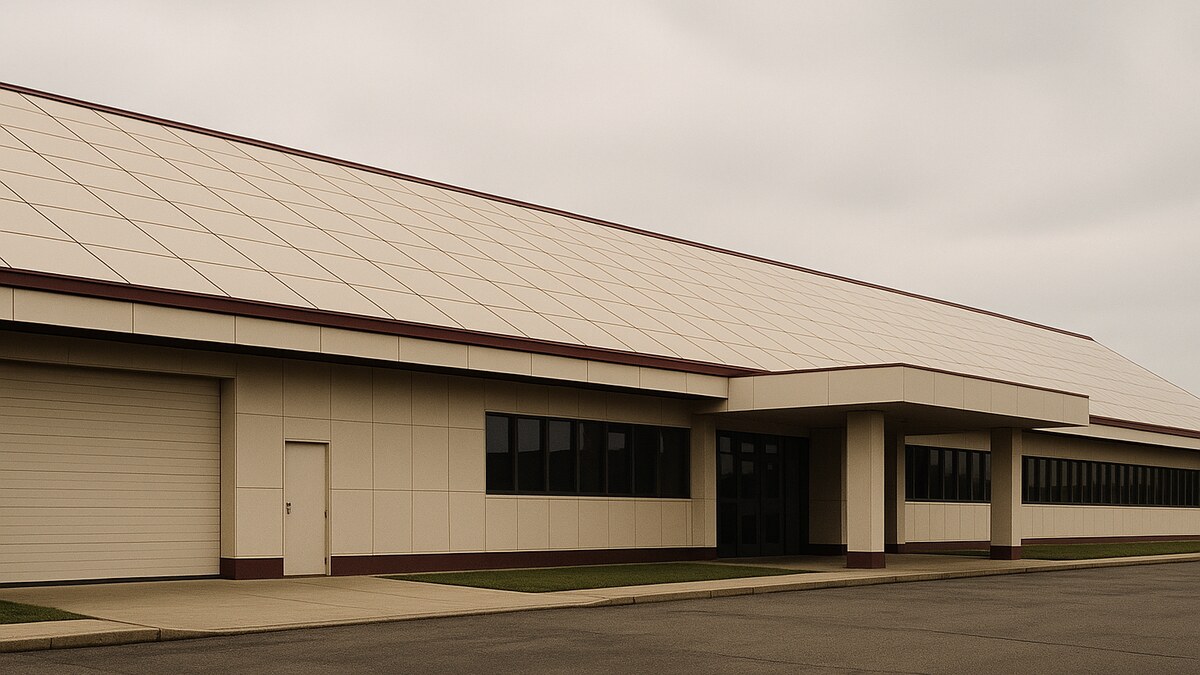
Az USA ideiglenes 64/124,031 (2026. május 14-én benyújtott) szabadalmi kérelme egy Épülethez integrált moduláris számítási felület-rendszert tár fel, amely meglévő épületek külső burkolatához csatolható. Védelmi létesítmények esetén ez a burkolat gyakran már rendelkezésre áll: hangár tető, karbantartási üreg árnyékoló szerkezete, központi elem irodaházának tetője, vagy előre kijelölt üzemeltetési helyszínen épített menedék. A panelek telepítése nem igényel új gépi helyiséget, új hűtőközpontot, és nem igényel új közműves csatlakozási kérelmet sem. A számítási kapacitás fizikailag azon a területen helyezkedik el, amelyet a kormányzat már kontrollál, azon a kerületen belül, amelyet a kormányzat már őriz.
„A szuverén számítási kapacitás egysége nem az adatközpont. Hanem az épületburkolat azon a területen, amelyet a szuverén már kontrollál.”
Vitatott környezetek és fizikai ellenállóképesség
A védelmi szektorú ügyfelek joggal kérdezik az ellenállóképességet elektromágneses és fizikai fenyegetési körülmények között. A ROSE architektúra a kasszetta-felületen keresztül tervezési szempontból gyártófüggetlen, ami azt jelenti, hogy a konkrét szilícium és a konkrét árnyékolási profil helyszínenként választható. A hűtőközeg opciói közé tartozik a levegő, a víz-glikol, a hűtőgáz, az egyfázisú dielektromos folyadék és a kétfázisú dielektromos folyadék, így ugyanaz a panelgeometria képes támogatni egy alacsony sűrűségű perem-helyi (edge) inferencia-klastert mérsékelt éghajlatú létesítményben, valamint egy nagy sűrűségű képzési klastert dedikált menedékben. A panelburkolat a hűtőkör határa, nem pedig egy szoba rackje, ami egyszerűsíti mind a hőmérséklet-szabályozási tervezést, mind a fizikai ellenőrzési pozíciót.
Ezek közül egyik sem helyettesíti a célra épített titkosított létesítményt az olyan munkaterhelések számára, amelyek ezt igénylik. Ugyanakkor egy lényegesen gyorsabb és rugalmasabb opciót kínál a védelmi szektorú munkaterhelések egyre nagyobb és növekvő körére, amelyeknek a létesítmény peremén, helyszíni (on-premises) inferenciára van szükségük, szuverén fizikai kontrollal, új építési program nélkül.
Zero Trust és a helyszíni (on-premises) inferencia tézise
A szövetségi Zero Trust referenciaarchitektúra feltételezi, hogy az identitás, a eszközállapot és az adatkategorizáció minden kéréshez utazik. Feltételezi továbbá, hogy az alapul szolgáló infrastruktúra elég fizikai kontrollt biztosít ahhoz, hogy a határjelző hatalmas értelmet nyerjen. A felhőalapú számítás a házburkolaton belül természetes választ ad erre a feltételezésre: a következtetés a telepítéshez tartozó hardveren történik, amely a kerítésvonalon belül egy szerkezetre helyezkedik el, és egy olyan hálózathoz csatlakozik, amelyet a telepítés végig ellenőriz.
Az alternatív megoldás (minden következtetési kérés küldése egy több száz mérföldre távol eső, a telepítés nem teljesen ellenőrzött hálózati szegmensén keresztül egy közös tanúsított régióba) sok terheléshez működőképes, és a védelmi ügyfelek továbbra is használni fogják. Nem működik a olyan terhelésekhez, amelyek érzékeny osztályozást kombinálnak valós idejű késleltetési követelményekkel, és ez a felülfedés minden negyedévben nő, ahogy az AI-alkalmazott taktikai és hírszerzési munkafolyamatok kerülnek bevezetésre.
ROSE együttműködik a fővállalatokkal és programi hivatalokkal ebben a felülfedésben. Ha a programod ebben a környezetben helyezkedik el, az oldal alján található cím a leggyorsabb út belépéshez.
A korai hozzáférés korlátozott.
A ROSE egy kis kohortot nyit a sík tetővel rendelkező épület tulajdonosoknak, energiatöltésre kész bérlőknek és korai szakaszú befektetőknek. Ha Ön ezek közé tartozik, szeretnénk beszélni.
Az információért, hogy korai befektető vagy bérlővé váljon, forduljon hozzánk a hello@rosepanel.io címen.
hello@rosepanel.io