La computazione sovrana ha smesso di essere una conversazione di procurement di nicchia. Tra il continuo rollout dell'architettura di riferimento Zero Trust del DoD, le tempistiche CMMC 2.0 che toccano l'intera base industriale difensiva, e un insieme di direttive di località dei dati classificati che si sono intensificate materialmente dal 2024, ogni cliente difensivo ora si pone la stessa domanda operativa: dove gira effettivamente l'inferenza, chi controlla fisicamente il metallo, e può il carico di lavoro sopravvivere a un ambiente elettromagnetico contestato?
Queste restrizioni hanno storicamente spinto i clienti difensivi verso una delle due opzioni. Opzione uno: costruire (o affittare da un fornitore certificato) una struttura rinforzata con un interconnessione dedicata e un periodo di costruzione pluriennale. Opzione due: accettare un'architettura di inferenza compromessa che invia i dati a una regione cloud condivisa certificata e fidarsi che i controlli della regione siano sufficienti. Nessuna delle due opzioni è ben allineata a un ufficio di programma che necessita di un'implementazione di inferenza pronta in mesi, non anni, su immobili già controllati dal governo.
Il divario che l'architettura ROSE affronta
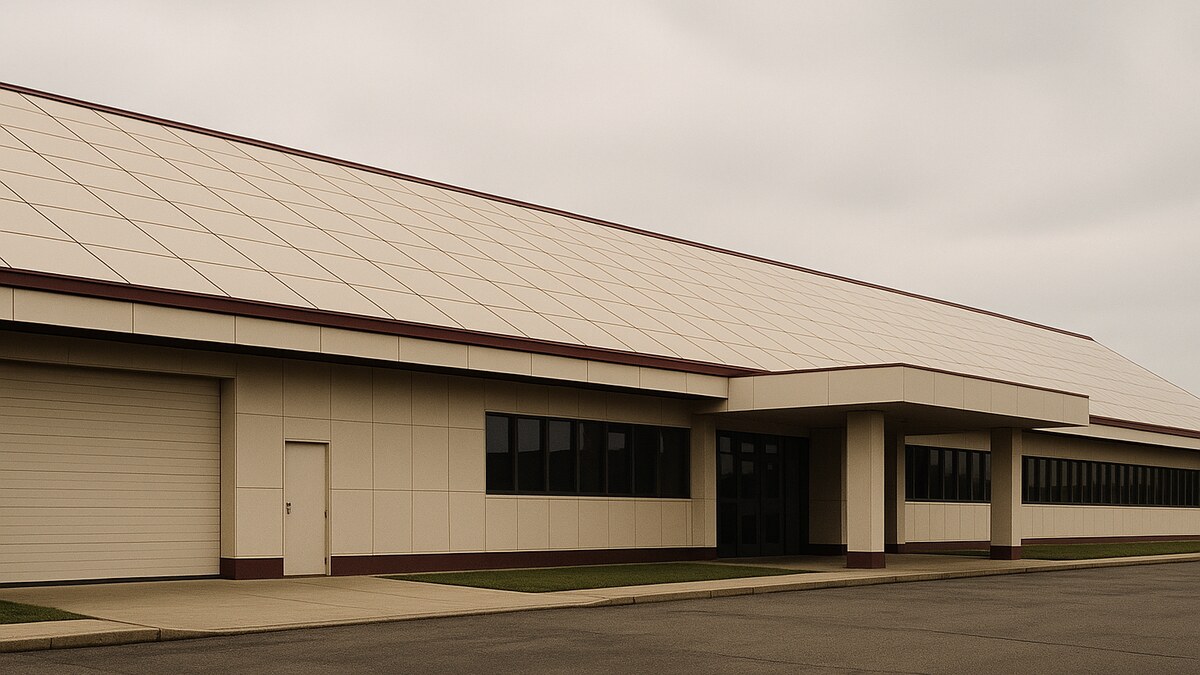
Il brevetto provvisorio statunitense 64/124,031 (depositato il 14 maggio 2026) descrive un Sistema di Superficie di Calcolo Modulare Integrato nell'Edificio, progettato per essere fissato all'involucro esterno di una struttura esistente. Per un impianto di difesa, tale involucro è spesso già disponibile: il tetto di un hangar, la copertura di un capannone di manutenzione, il tetto di un edificio amministrativo presso un quartier generale o un rifugio costruito appositamente in un sito operativo avanzato. I pannelli vengono installati senza la necessità di una nuova sala macchine, di una nuova centrale frigorifera e di una nuova richiesta di interconnessione alle utenze. L'infrastruttura di calcolo si trova fisicamente su terreni già sotto il controllo del governo, all'interno di un perimetro già presidiato dalle forze di sicurezza.
«L'unità di calcolo sovrano non è il data center. È l'involucro dell'edificio su terreni già sotto il controllo della sovranità.»
Ambienti contesi e resilienza fisica
I clienti del settore della difesa chiedono legittimamente informazioni sulla resilienza in condizioni di minaccia elettromagnetica e fisica. L'architettura ROSE è neutrale rispetto ai fornitori per progettazione, a livello dell'interfaccia a cassetta, il che significa che il silicio specifico e il profilo di schermatura specifico possono essere selezionati per ciascun sito. Le opzioni di refrigerante includono aria, acqua-glicole, refrigerante, dielettrico monofase e dielettrico bifase, consentendo alla stessa geometria del pannello di supportare un cluster di inferenza edge a bassa densità in un impianto temperato e un cluster di addestramento ad alta densità in un rifugio dedicato. L'involucro del pannello è il confine del circuito di refrigerante, non un rack in una stanza, il che semplifica sia la progettazione termica sia la postura di ispezione fisica.
Nessuna di queste soluzioni sostituisce un impianto classificato costruito appositamente per i carichi di lavoro che lo richiedono. Offre tuttavia un'opzione materialmente più rapida e flessibile per l'ampio e crescente insieme di carichi di lavoro della difesa che necessitano di inferenza on-premises ai margini di un impianto, con controllo fisico sovrano, senza un nuovo programma di costruzione.
Zero Trust e la tesi dell'inferenza on-premises
L'architettura di riferimento Zero Trust federale presume che identità, postura del dispositivo e classificazione dei dati viaggino con ogni richiesta. Presume inoltre che l'infrastruttura sottostante abbia un controllo fisico sufficiente perché il perimetro abbia significato. Il calcolo distribuito sull'involucro dell'edificio è una soluzione naturale per tale presupposto: l'inferenza avviene su hardware di proprietà dell'installazione, posizionato su una struttura all'interno della linea di recinzione, collegato a una rete controllata dall'installazione end‑to‑end.
L'alternativa (inviare ogni richiesta di inferenza a una regione certificata condivisa a centinaia di miglia di distanza, su un segmento di rete che l'installazione non controlla completamente) è praticabile per molti carichi di lavoro, e i clienti della difesa continueranno a usarla. Non è praticabile per i carichi di lavoro che combinano classificazioni sensibili con requisiti di latenza in tempo reale, e questa sovrapposizione cresce ogni trimestre con l'arrivo di flussi di lavoro tattici e di intelligence abilitati dall'IA.
ROSE sta collaborando con i principali fornitori e gli uffici di programma in quella sovrapposizione. Se il tuo programma rientra in essa, l'indirizzo in fondo a questa pagina è il modo più rapido per accedervi.
L'accesso anticipato è limitato.
ROSE sta aprendo un piccolo cohort per proprietari di edifici con una significativa superficie di tetto piatto, inquilini energetici pronti a impegnarsi con carichi in loco e investitori allineati in fase iniziale. Se sei uno di questi, vogliamo parlare.
Per informazioni su come diventare un investitore anticipato o un impegno inquilino, contattaci a hello@rosepanel.io.
hello@rosepanel.io